PÄÄUUTINEN
·
Kotimaa
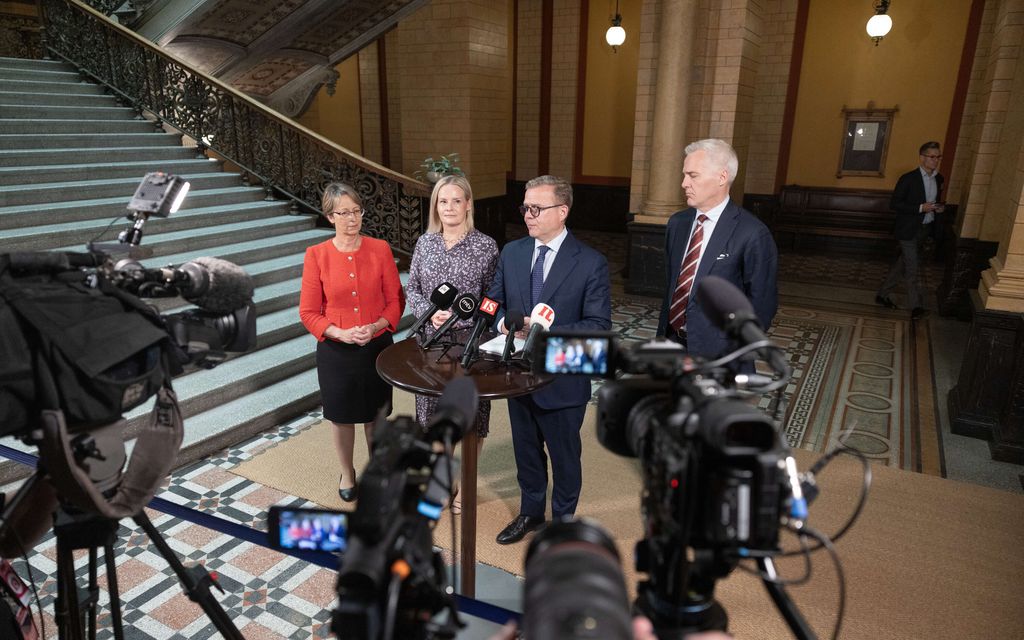
Nyt iskee kiristys – Kotihoidon tukea rajataan 1.1.2027
Jatkossa kotihoidon tuen saamisen ehdot ovat aiempaa tiukemmat.
Kotimaan ja ulkomaiden uutispalvelu
Jatkossa kotihoidon tuen saamisen ehdot ovat aiempaa tiukemmat.
Toistasataa taksia on koolla vaatimassa alustatalousjättiläisiltä reilumpaa hinnoittelua.

Helsinkiläisseura tiedotti asiasta polleasti torstaina.
Tuoretuotteiden koskettelu voi herättää kysymyksen hygieniasta.
Jokerit kertoi tuloksestaan torstaina.
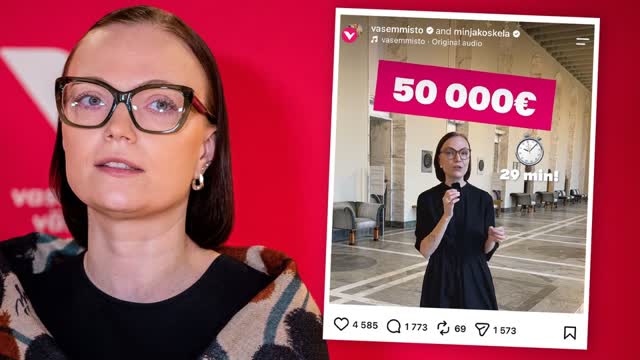
Koskela rinnasti videolla, että miljardööri saa yhden lounastauon aikana kasaan saman verran rahaa kuin tavallinen palkansaaja vuodessa.
IS EXTRA | Yllättävä lasku tai tilapäinen rahapula voi ajaa tiukille, vaikka kävisi töissä.
Etelä-Norjassa sijaitsevassa Porsgrunnissa on havaittu torstaina maanvyörymiä ja alueen asukkaita on evakuoitu.
Meri kertoo ottavansa valtuustoryhmän varoituksen vakavasti, mutta aikoo jatkossakin olla suorapuheinen ja rehellinen sosiaalisessa mediassa.
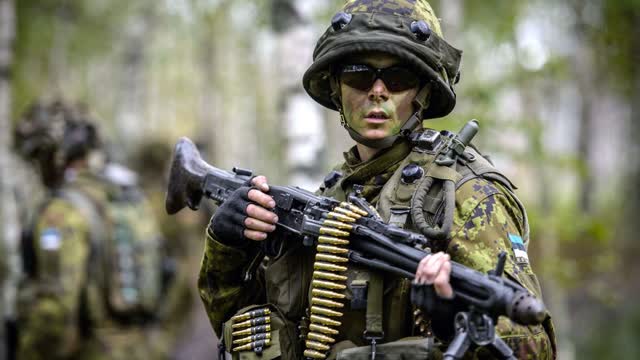
Viro voi keskeyttää ajo-oikeuden ilman tuomioistuimen päätöstä, jos asevelvollinen jättää toistuvasti lääkärintarkastuksen väliin.
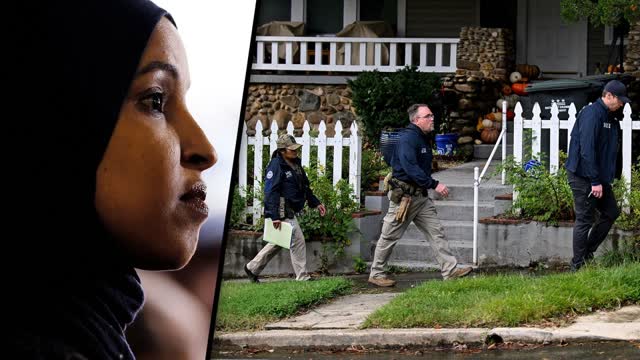
Omar kertoo ratsiasta lisää yksityiskohtia MS Now’n haastattelussa.
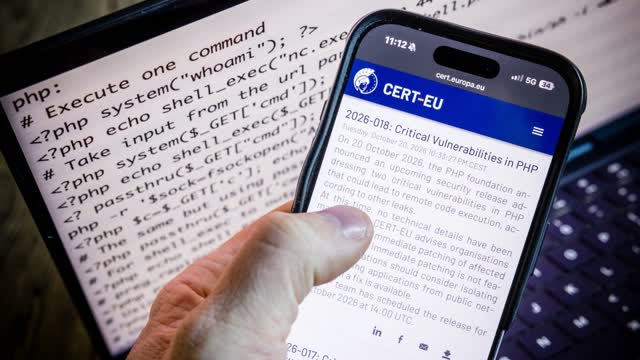
PHP2Shell-nimellä tunnettu vaara saattaa toteutua monissa paikoissa viiveellä.
Henri Jokiharju on pidetty pelaaja Bostonin pukukopissa.
Nokia hakee kasvua konesalien yhdistämisestä ja valtiollisesta turvallisuusviestinnästä.
Rouva Duplantis nostaa yhtiöstään jättiosingot, Expressen kertoo.
EA aikoo vähentää noin 400 työpaikkaa. Taustalla on kymmenien miljardien yrityskauppa.
Asuntovarkaalle kävi köpelösti keikalla lomakeskusalueella Gran Canarialla.
HIFK nakkasi keskiviikkona pihalle koko valmennustiiminsä. Uusia pelaajia ei Nordikselle tällä viikolla tule.
Tommi Miettisen valmennustiimi tuotiin esiin.
Jo yksi pieni taklaus sai Floridan aivan sekaisin. Joukkue tarvitsee Aleksander Barkovin ja äkkiä, kirjoittaa NHL-kirjeenvaihtaja Teemu Suvinen.
Antti Tyrväinen viihtyi vain vuoden poissa Lahdesta.
Laajalti käytetyn ohjelmointikielen kriittiset haavoittuvuudet aiheuttivat käyttökatkoja ympäri maailmaa keskiviikkona.
Kela on leikannut toimeentulotuen perusosaa yli 16 000 suomalaiselta seitsemän kuukauden aikana.
Palvelutyönantajat haluaa siirtää autoilun kustannuksia omistamisesta käyttöön. Siirtymävaiheena se esittää ajoneuvoveron merkittävää nostoa.
Helsinkiläisessä uudistalossa kolmioon kohdistuva tonttivuokra voi ylittää 700 euroa kuussa.
Tietyöt olivat hidastaneet liikenteen lähes pysähdyksiin, kun Chao törmäsi katumaasturillaan henkilöautoon.
Yhdysvaltain Ottawan-suurlähetystö julkaisi keskiviikkona tiedotteen, jossa Kanadaa syytetään vaaleihin sekaantumisesta.
Hallituksen tekemät vero- ja sosiaaliturvamuutokset ajavat suomalaisia kotitalouksia eri suuntiin, käy ilmi Laboren selvityksestä.
Yhdysvaltalaisten niukka enemmistö kannattaa edelleen kuolemanrangaistusta kaikkein vakavimmista rikoksista tuomituille.
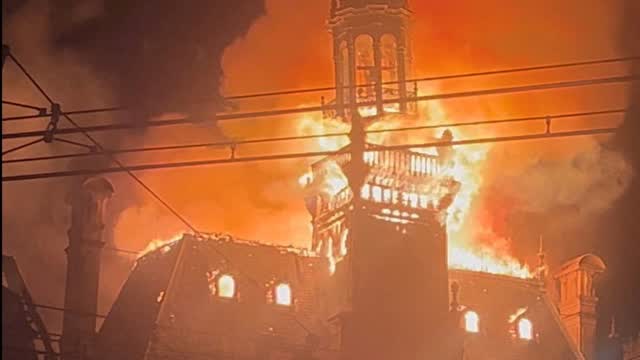
Limogesin suojellun kaupungintalon torni romahti lauantaisessa palossa. Teosta epäillyn isä tuomittiin aiemmin tänä vuonna useista tuhopoltoista, kertoo Le Monde.
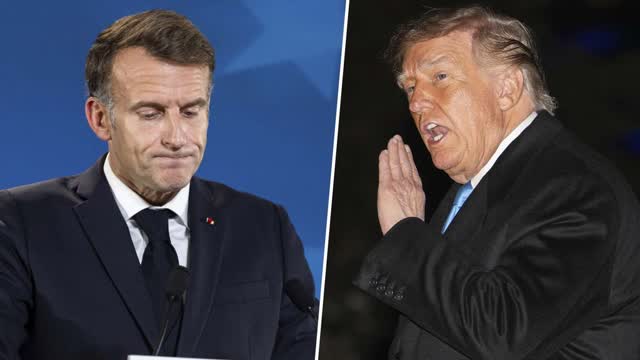
Emmanuel Macronin mukaan levottomuuksista on levitetty harhaanjohtavaa tietoa ja tekoälyllä luotuja valheellisia kuvia.
Lähi-idän tilanne on kiristynyt.
Kyse on suurimmista Metan koskaan saamista sakoista.
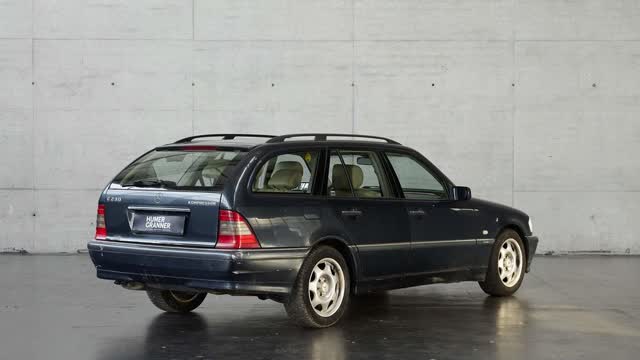
Haluaisitko omistaa F1-legendan entisen auton, mutta lompakossa ei ole miljoonien painetta?
Maskottia seksualisoiva vitsi alkoi levitä yllättävällä tavalla.
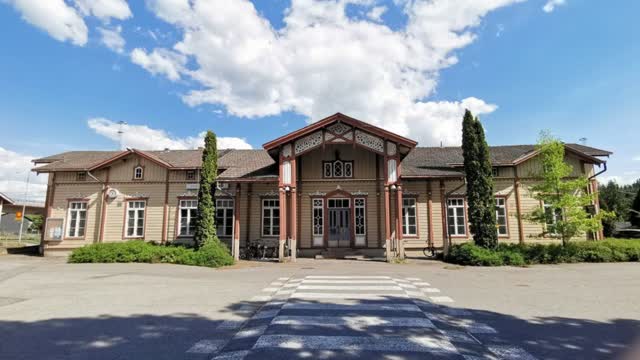
Myyjän mukaan hirsirunkoinen asema on tyydyttävässä kunnossa, mutta alkaa kaivata kunnostusta.
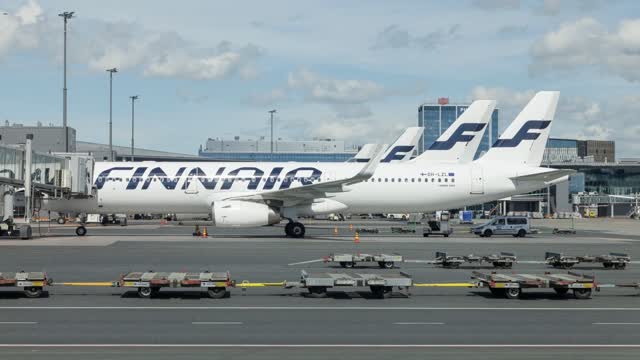
Asiantuntija arvioi, että Finnairilla on lippujen korotuspaineita.
Näitkö jotain uutisen arvoista? Lähetä tiedot, valokuva tai video suoraan uutistoimitukselle.
PHP2Shell-nimellä tunnettu vaara saattaa toteutua monissa paikoissa viiveellä.
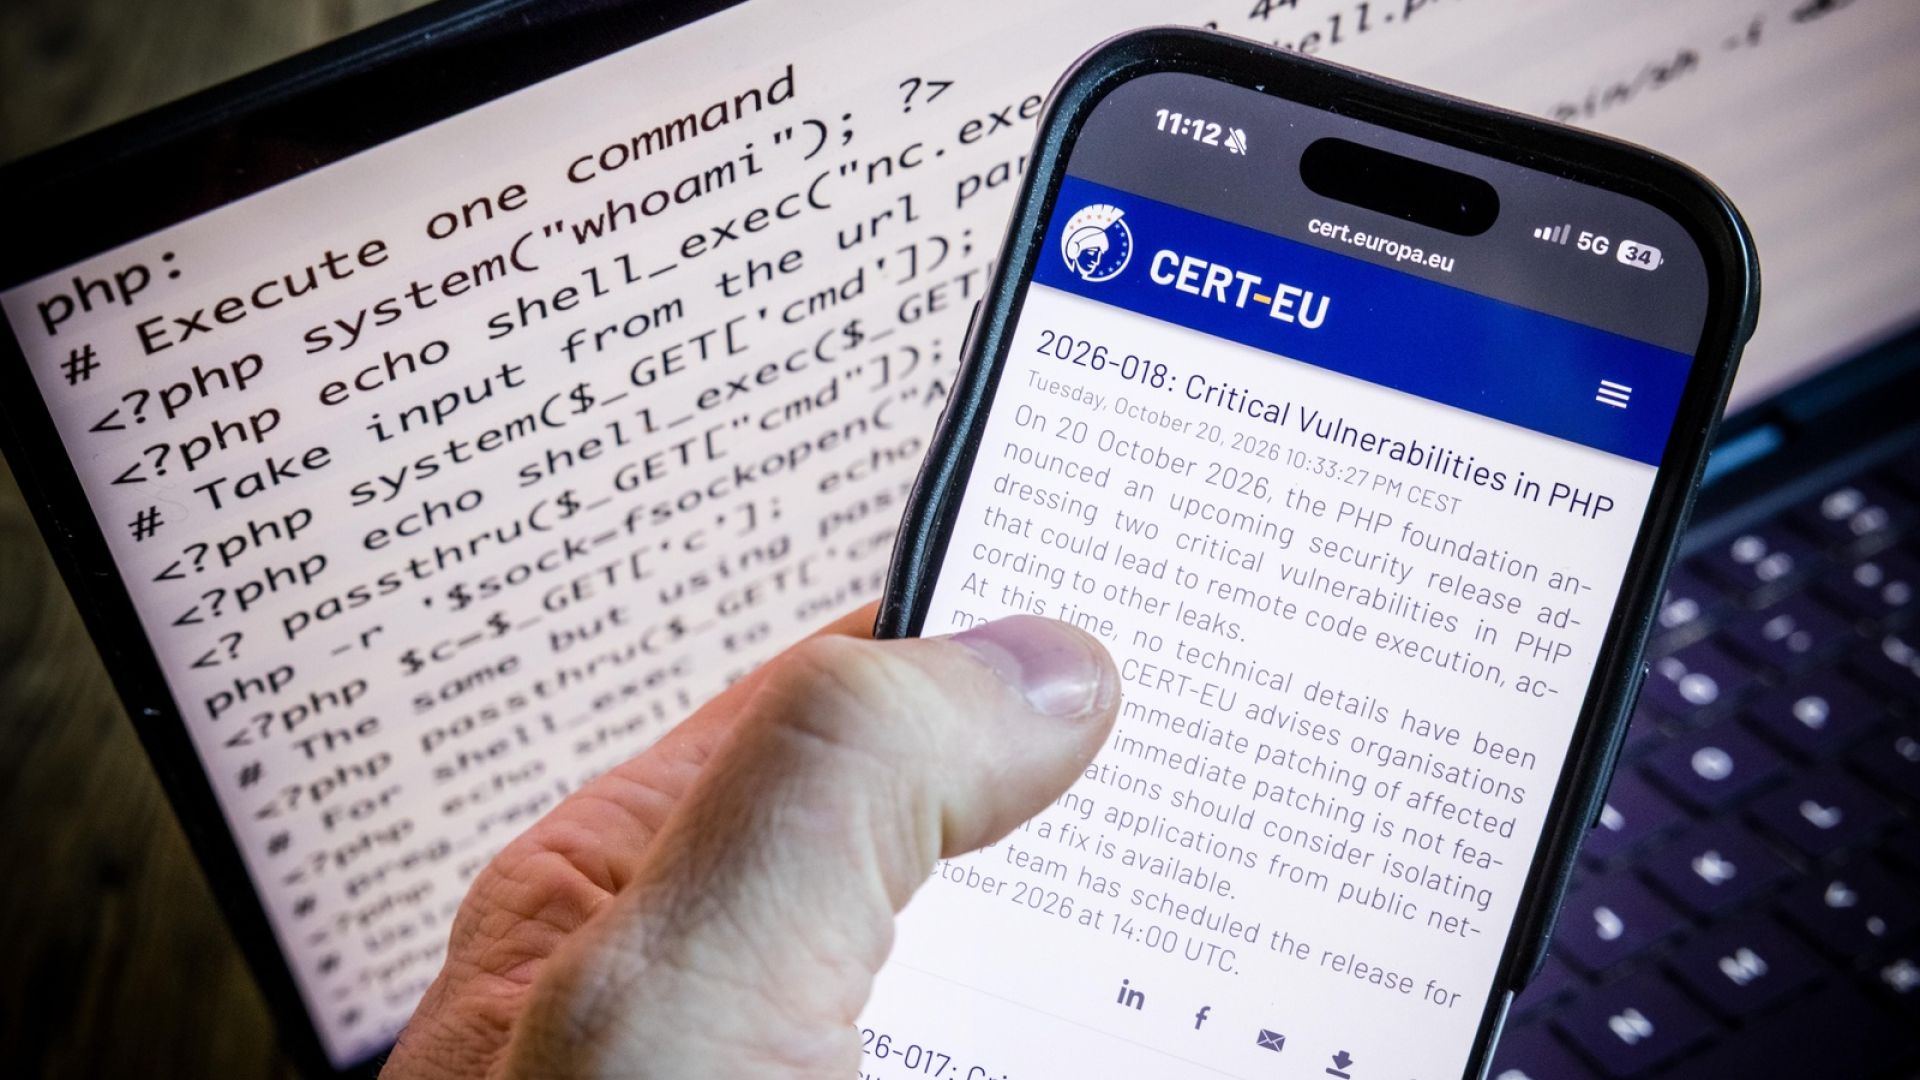
Haavoittuvuuden korjaamisen vuoksi lukemattomia verkkopalveluita on edelleen pois käytöstä Suomessa ja ympäri maailman. Verkko-ohjelmistoyhtiö Cloudflaren mukaan sen verkossa havaittiin keskiviikkona miljoonia hyväksikäyttöyrityksiä, kertoo Reuters . Amazon Web Servicesin (AWS) havaintoverkko löysi ensimmäisen haavoittuvuuden hyödyntämisyrityksen jo neljä päivää ennen haavoittuvuuksien julkistamista.
Jos haavoittuvuutta ei ole korjattu, se mahdollistaa koko palvelimen kaappaamisen. Tiettävästi julkisuudessa ei ole vahvistettu yhtäkään tapausta, jossa haavoittuvuus olisi todistetusti johtanut palvelimen kaappaukseen tai tietovuotoon. AWS:n mukaan haavoittuvuutta kuitenkin hyväksikäytetään jo laajasti verkossa.
Haavoittuvuuksien paljastumisella odotetaan olevan useita seurauksia. Toinen haavoittuvuuksista mahdollistaa esimerkiksi salasanojen paljastumisen. Hyökkääjä pääsee käsiksi palvelimen muistiin, jossa voi olla esimerkiksi käyttäjien tunnistetietoja, Wiz kertoo. Lähteet: Php-säätiö , Kyberturvallisuuskeskus , Alankomaiden kyberturvallisuuskeskus (Github)